Ich automatisiere die Softwareauslieferung vom Commit bis zum Alarm. Ausgebildet in der Systemintegration, fast drei Jahre Verantwortung für Verfügbarkeit und Wiederherstellbarkeit von SQL-Server-Datenbanken im Produktivbetrieb — das lehrt einen, zuerst in Fehlerbildern zu denken.
Messen statt vermuten — und jede Änderung umkehrbar.
Ausgebildet in der Systemintegration, automatisiere ich heute die Softwareauslieferung vom Commit bis zum Alarm. Fast drei Jahre, in denen ich Verfügbarkeit und Wiederherstellbarkeit von SQL-Server-Datenbanken im Produktivbetrieb sicherzustellen hatte, haben mich gelehrt, zuerst in Fehlerbildern zu denken.
Eine vollständige AWS-Umgebung mit Terraform, ECS Fargate, Lambda und CloudWatch habe ich eigenverantwortlich aufgebaut und betrieben. MyMifa nutze ich täglich selbst — und genau deshalb liegen dort eine CI-Pipeline, Infrastruktur als Code und Alarme drumherum: weil es weh tut, wenn es kaputt geht.
Zertifizierter STACKIT Cloud Engineer bei Schwarz Digits. Meine Arbeitsweise: messen statt vermuten, und jede Änderung reproduzierbar und umkehrbar machen.
Cloud-Infrastruktur
AWS (IAM, S3, Lambda, EventBridge, ECS, VPC, ALB) und STACKIT — eigenverantwortlich aufgebaut und betrieben
CI/CD & Infrastructure as Code
GitHub Actions und Terraform im eigenen Projekt eingesetzt: sechs blockierende Prüfungen pro PR, AWS-Infrastruktur vollständig in Code
Fullstack-Praxis
Next.js, React, Node.js, TypeScript — drei Projekte live auf Vercel, Render und Netlify
Betrieb & Monitoring
CloudWatch-Alarme, Sentry, Budget-Alerts — ich will von Problemen erfahren, bevor jemand anderes sie meldet
Technische Skills
Tools & Technologien mit denen ich arbeite.
CI/CD & GitOps
Pipelines und deklaratives Deployment aus dem Repository
STACKIT University — STACKIT Product Fundamentals, DevOps Fundamentals, Terraform Fundamentals, Cloud Foundry Fundamentals, Deploying an Application with STACKIT Kubernetes Engine, Kubernetes Fundamentals, Docker Fundamentals, Linux Fundamentals (März 2026)
AI Fluency: Framework and Foundations — Anthropic, in Partnerschaft mit University College Cork (2026)
Microsoft SQL Server Administration — KiawiTechIT Academy, über 600 Stunden (Okt. 2022 — Jan. 2023)
Deutschzertifikat Niveau B1 — Anglo-German Institut, Stuttgart (2022); aktuelles Niveau B2
Erfahrung & Ausbildung
Wo ich gearbeitet & gelernt habe.
Website-Relaunch und Deployment-Automatisierung
Schmidszaunbau, Freelance-Projekt, Hamburg
März 2026
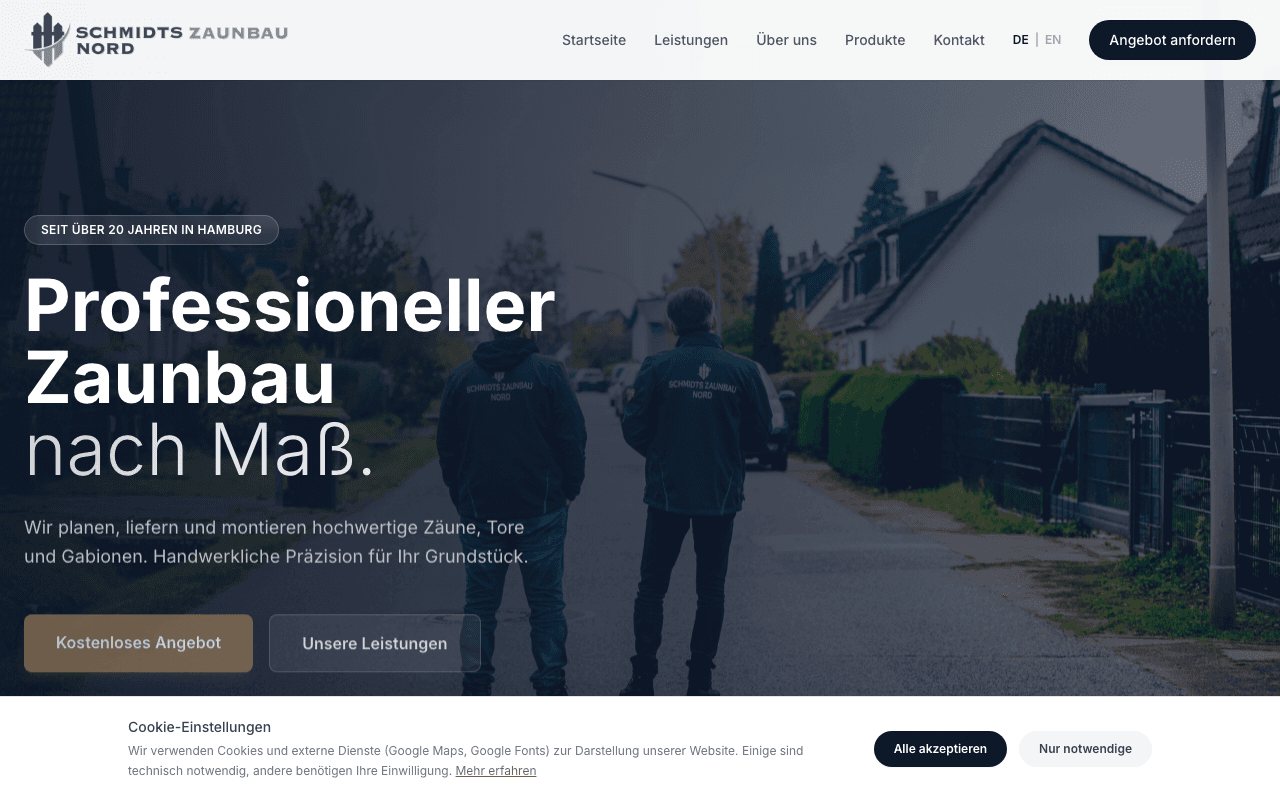
Tatsächlich ausgeliefertes Docroot unter vier duplizierten Verzeichnissen einer undokumentierten Legacy-Infrastruktur identifiziert, durch Abgleich der HTTP-Header Last-Modified mit den mtimes auf dem Server. Umgebung in einem Runbook dokumentiert.
Manuelles FTP-Deployment durch eine Bash-Pipeline mit rsync over SSH abgelöst: Dry-Run-Modus, Konfiguration über Umgebungsvariablen, Einbindung des SSH-Schlüssels.
Automatisierte Prüfung nach jedem Livegang durch curl-Smoke-Tests: Kontrolle der produktiv ausgelieferten Inhalte auf Deutsch und Englisch sowie des HTTP-Status des API-Endpunkts, mit eindeutigem Fehlschlag bei Regression.
Externen Formulardienst durch ein selbst gehostetes PHP-Backend ersetzt: Eingabevalidierung, Schutz vor SMTP-Header-Injection, Honeypot gegen Spam, Fallback beim Versand und Protokollierung der Fehlversuche.
Konsequente zeitgestempelte Backups vor jeder Änderung im Produktivbetrieb, wodurch ein sofortiges Rollback möglich bleibt.
Bashrsync over SSHPHPcurlSTRATO-Hosting
Datenbankadministrator SQL Server
GDE Solution GmbH, Freelance-Tätigkeit, Eberdingen
Mai 2023 — März 2026
Sicherung und Wiederherstellung: automatisierte Strategien für Full-, Differential- und Transaction-Log-Backups, regelmäßig getestete Wiederherstellungsverfahren zur Prüfung der Datenkonsistenz sowie der RTO- und RPO-Ziele, Hochverfügbarkeit über AlwaysOn Availability Groups, Failover Cluster Instances und Log Shipping.
Sicherheit und Zugriff: Konten, Rollen und Berechtigungen nach dem Least-Privilege-Prinzip verwaltet, Verschlüsselung der Daten im Ruhezustand über TDE und bei der Übertragung, Compliance-Audits und Erkennung unberechtigter Zugriffe.
Performance-Optimierung: Auswertung der Systemmetriken (CPU, Arbeitsspeicher, Festplatten-I/O, Sperren und Deadlocks), Identifikation und Optimierung langsamer T-SQL-Abfragen durch Indizierung, Umschreiben und Aktualisierung der Statistiken, automatisierte präventive Wartung über Indexneuaufbau und DBCC CHECKDB.
Installation und Wartung: Bereitstellung und Konfiguration von Instanzen On-Premises wie auch auf virtuellen Cloud-Maschinen, Einspielen von Cumulative Updates und Service Packs, Versionswechsel und Migrationen, Capacity Planning zur Vorbereitung auf wachsende Datenmengen.
Microsoft SQL ServerT-SQLAlwaysOn AGTDELog Shipping
DevOps Engineer, Industrieanlagen und IoT
High Tech Industry, Odessa, Ukraine
Juli 2021 — Februar 2022
Continuous-Delivery-Pipelines mit GitLab CI und GitHub Actions, die Code sicher auf lokale Server, IoT-Gateways und speicherprogrammierbare Steuerungen ausliefern.
Automatische Alarmierung bei Verbindungsverlust eines Netzwerk-Gateways oder bei Anzeichen für den Ausfall eines industriellen Steuerungssystems.
Infrastructure as Code mit Terraform für Server, Datenbanken und Netzwerke, auf denen Industrieberichte und Verbrauchshistorien der Energiedaten liegen.
Schnittstelle zwischen Entwicklung und Anlage: Automatisierung der Softwaretests gemeinsam mit Elektroingenieuren und SPS-Programmierern, vor dem physischen Einbau in die Schaltschränke.
GitLab CIGitHub ActionsTerraformIoT-GatewaysSPS
Bachelor in Bank- und Finanzwesen
Universität Dschang, Kamerun
Erworben 2020
Fachinformatiker Systemintegration
Collège de la Salle, Douala, Kamerun
Erworben 2019
Projekte
Fünf Projekte, an denen ich wirklich arbeite.
Drei davon sind live und lassen sich anklicken, zwei liegen als Repository offen. Kein Mockup — deployed und betrieben von mir.
M
MyMifa
Bewerbungs-Tracker — und meine DevOps-Werkstatt
Live
Ein Tool, mit dem ich meine eigenen Bewerbungen verwalte: Übersicht, Interview-Vorbereitung, automatische Erkennung von Recruiter-Antworten. Die App lief bereits. Interessant wurde es danach — als ich anfing, ihren Betrieb nachweisbar zu machen: Pipeline, Infrastruktur als Code, Alarme.
Architektur — vom Commit bis zum Alarm
Zum Erkunden seitwärts wischen
CI — sechs blockierende Prüfungen pro Pull Request
Zum Erkunden seitwärts wischen
GitHub ActionsTerraformAWS LambdaEventBridgeCloudWatch+5 mehr
Was ich daraus mitnehme: einem System erst trauen, wenn ich es gemessen habe. Jede Annahme — der Cron, die Migrationen, das Deployment — hat sich irgendwann als falsch erwiesen.
Ein lokaler Cluster aus drei Nodes, auf dem dieselbe Anwendung zweimal liegt: einmal als rohe Manifeste, einmal als Helm-Chart. Genau dieser Vergleich zeigt, wofür es Helm überhaupt gibt. Darüber liegen Prometheus mit eigenen Alarmregeln, ein aus Dateien provisioniertes Grafana-Dashboard und ArgoCD, das den Cluster gegen das Repository abgleicht statt gegen den letzten Befehl, den jemand getippt hat.
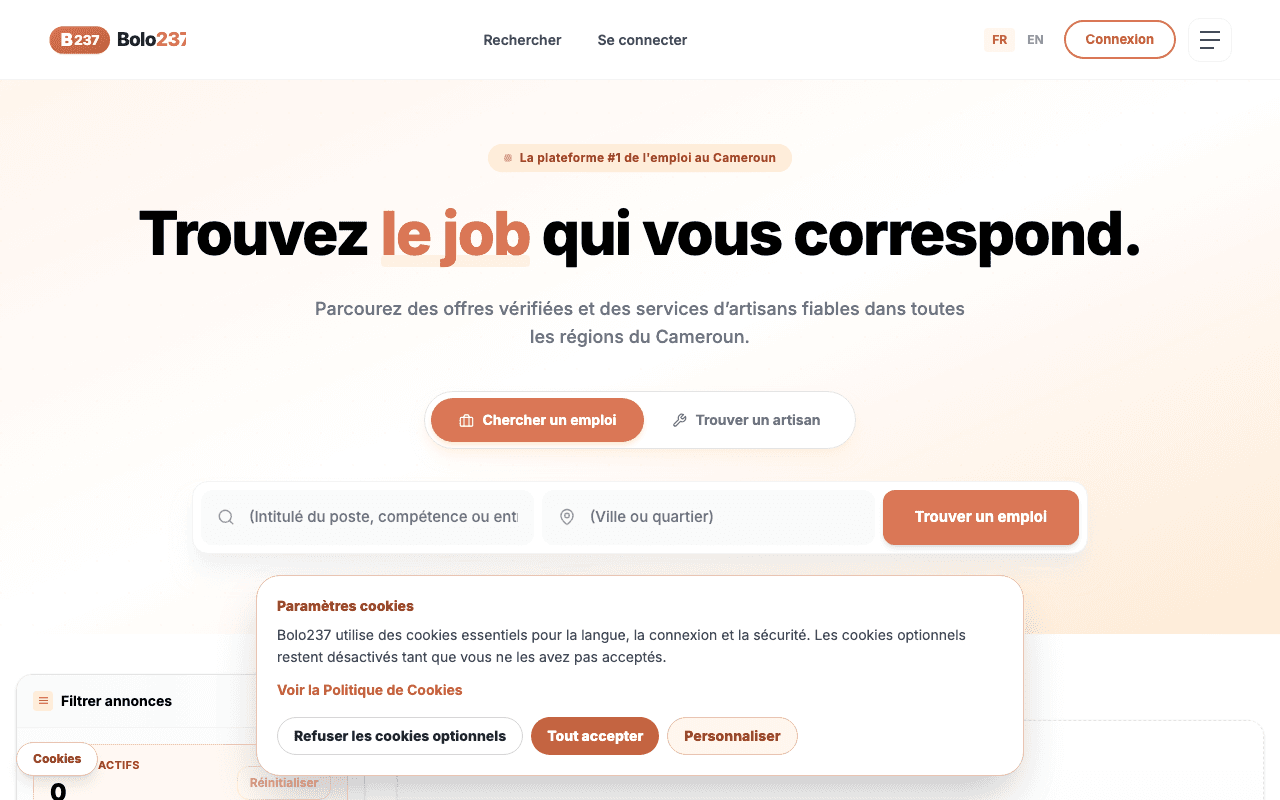
Eine Plattform, auf der Menschen in Kamerun Jobs und Dienstleistungen finden. Persönliches Projekt, live und in Betrieb. Deployment, Infrastruktur und Betrieb habe ich selbst gemacht.
Node.jsReact/Next.jsPrismaPostgreSQL (Neon)Vercel+3 mehr
Kundenprojekt — Relaunch und Deployment-Automatisierung
Live
Eine Zaunbau-Website in Hamburg, die auf einer undokumentierten Legacy-Infrastruktur lag und per FTP von Hand aktualisiert wurde. Die sichtbare Arbeit war der Relaunch. Die eigentliche Arbeit war herauszufinden, welches Verzeichnis überhaupt ausgeliefert wird.